Domain patch-management.de kaufen?
Wir ziehen mit dem Projekt
patch-management.de um.
Sind Sie am Kauf der Domain
patch-management.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain patch-management.de kaufen?
Ist es möglich, über eine Securepoint Firewall anstatt einen IP-Adressen-Filter einen MAC-Adressen-Filter zu konfigurieren?
Ja, es ist möglich, über eine Securepoint Firewall einen MAC-Adressen-Filter zu konfigurieren. Dies ermöglicht es, den Zugriff auf das Netzwerk basierend auf den MAC-Adressen der Geräte zu kontrollieren. Dies kann nützlich sein, um den Zugriff auf das Netzwerk auf bestimmte Geräte zu beschränken oder unerwünschte Geräte zu blockieren. **
Welche Funktionen sollte eine Firewall-Software haben, um Netzwerke vor potenziellen Bedrohungen zu schützen?
Eine Firewall-Software sollte eine Paketfilterungsfunktion haben, um unerwünschten Datenverkehr zu blockieren. Zudem sollte sie eine Intrusion Detection System (IDS) Funktion besitzen, um verdächtige Aktivitäten zu erkennen. Außerdem sollte die Software regelmäßig aktualisiert werden, um gegen neue Bedrohungen gewappnet zu sein. **

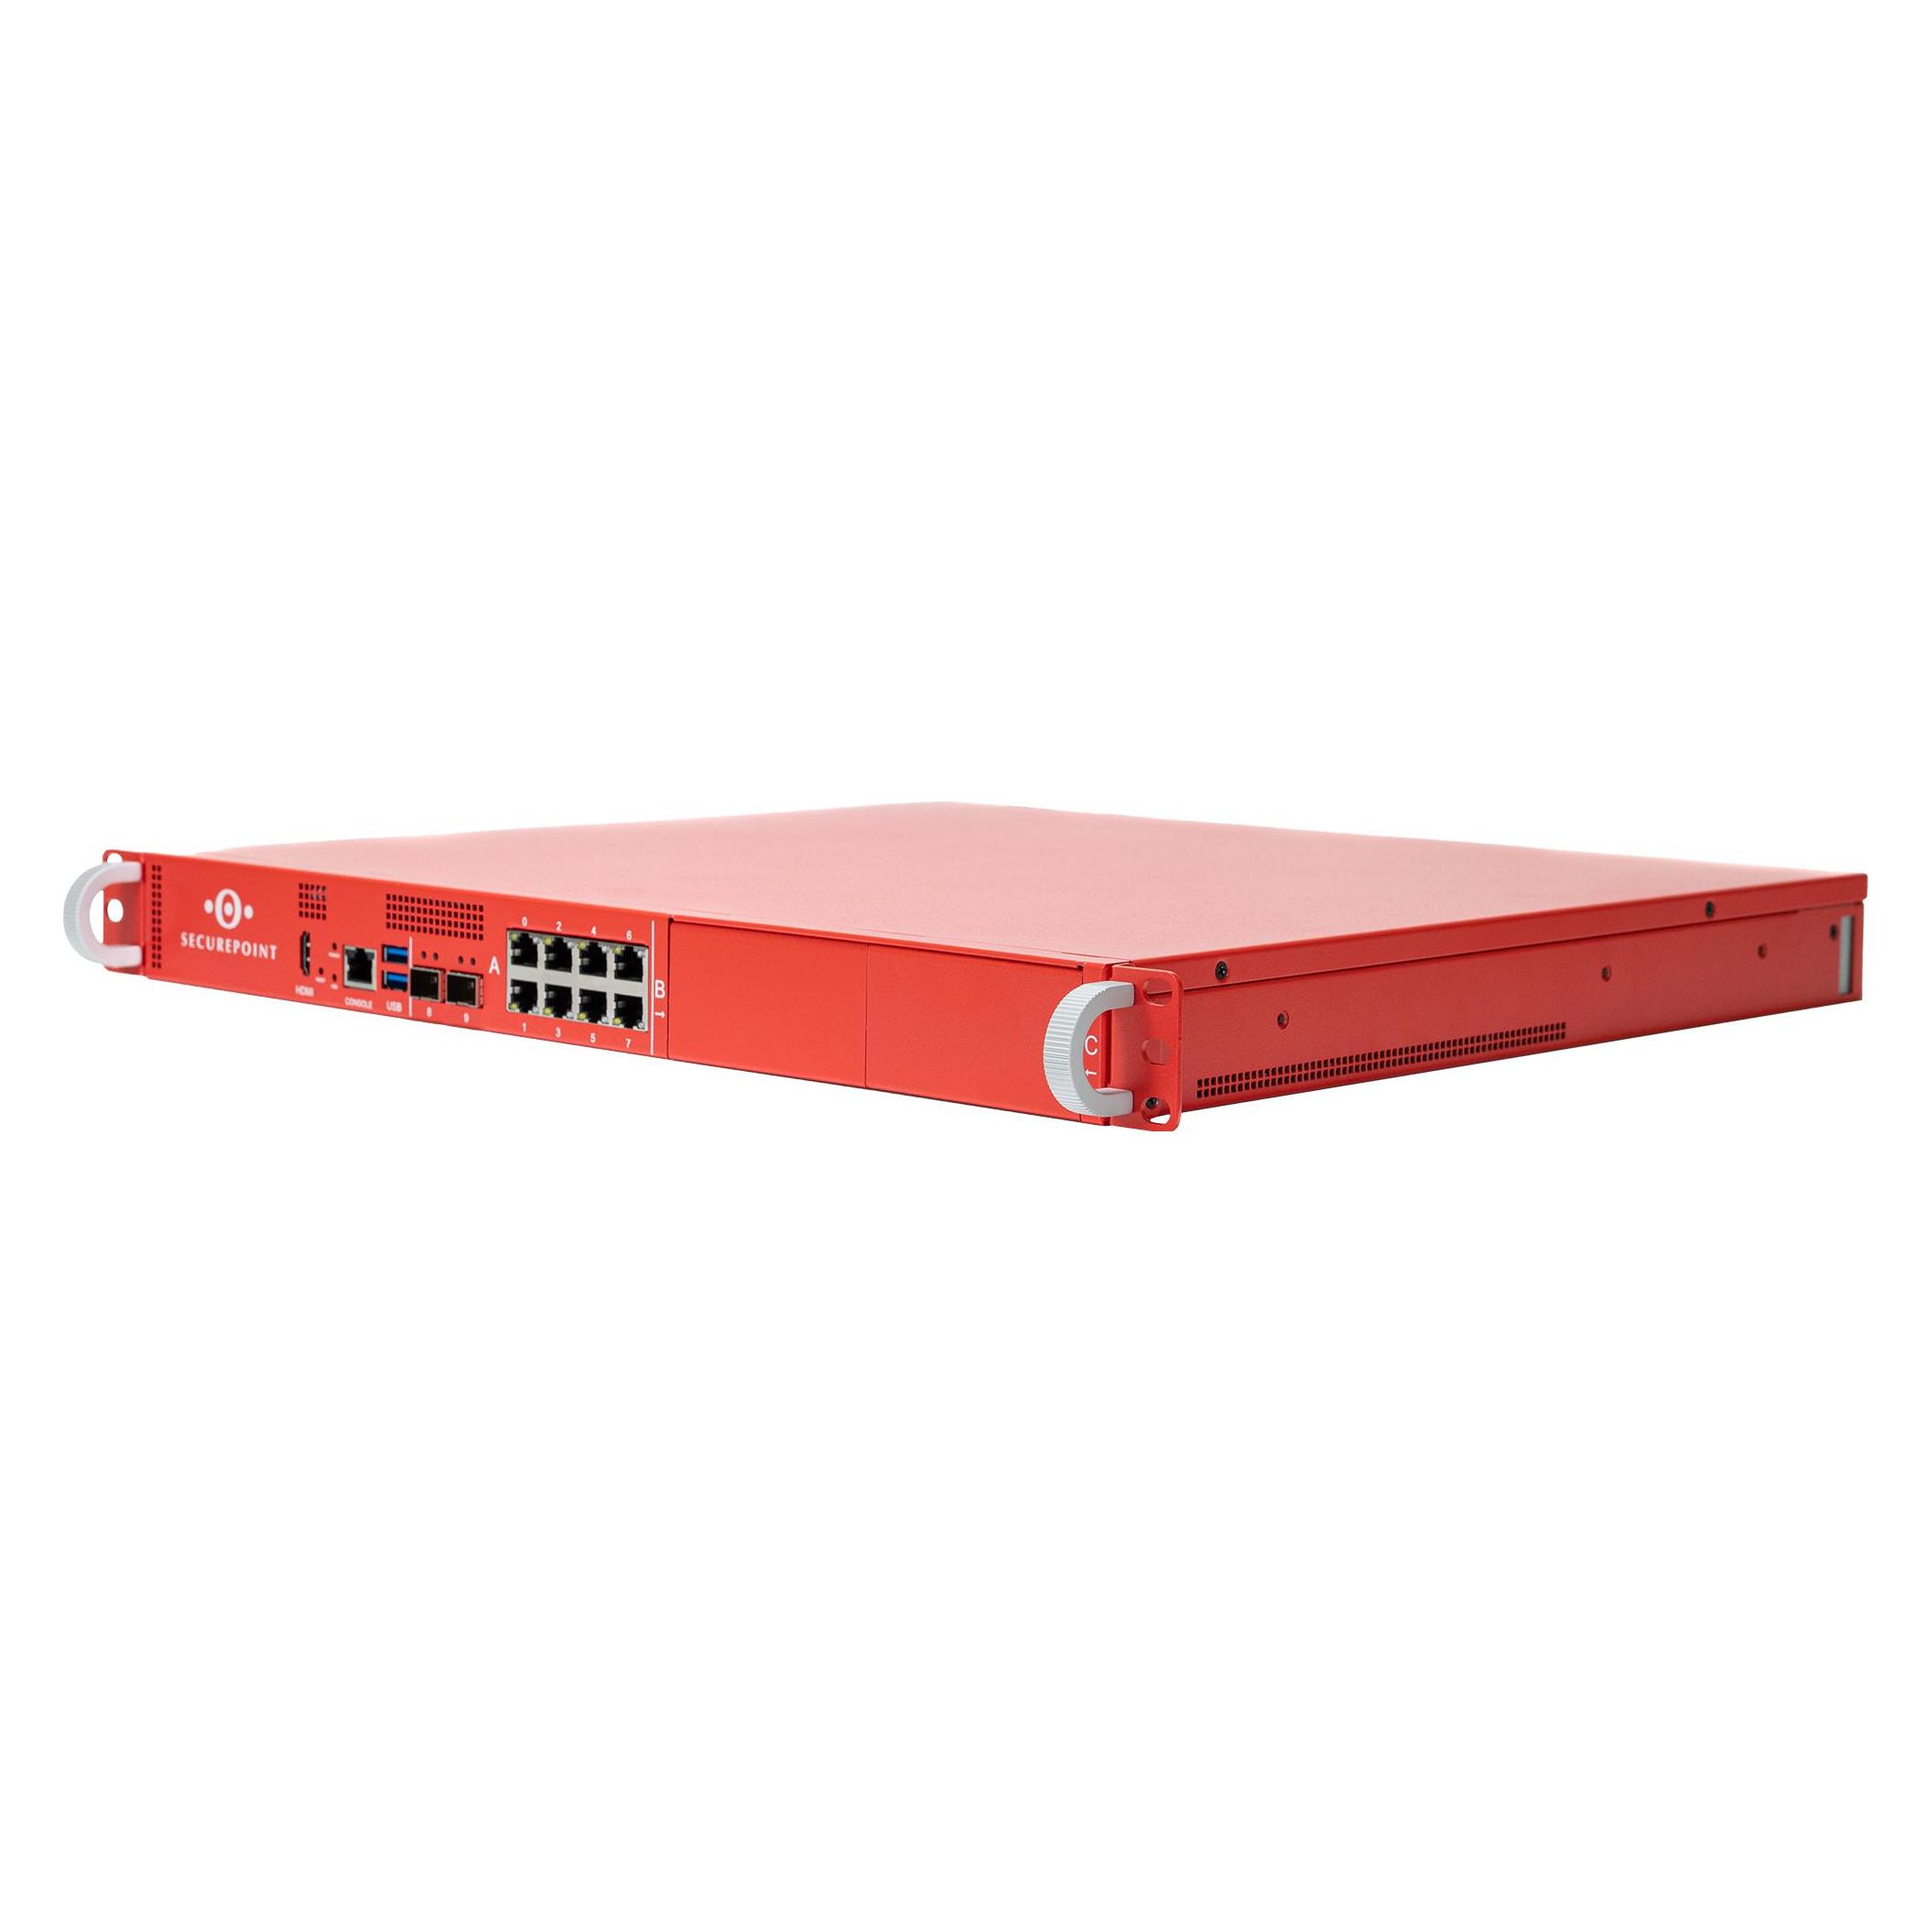
Ähnliche Suchbegriffe für Securepoint-FIREWALL-RC350R-G6
Top-Angebote
Produkte zum Begriff Securepoint-FIREWALL-RC350R-G6:
-
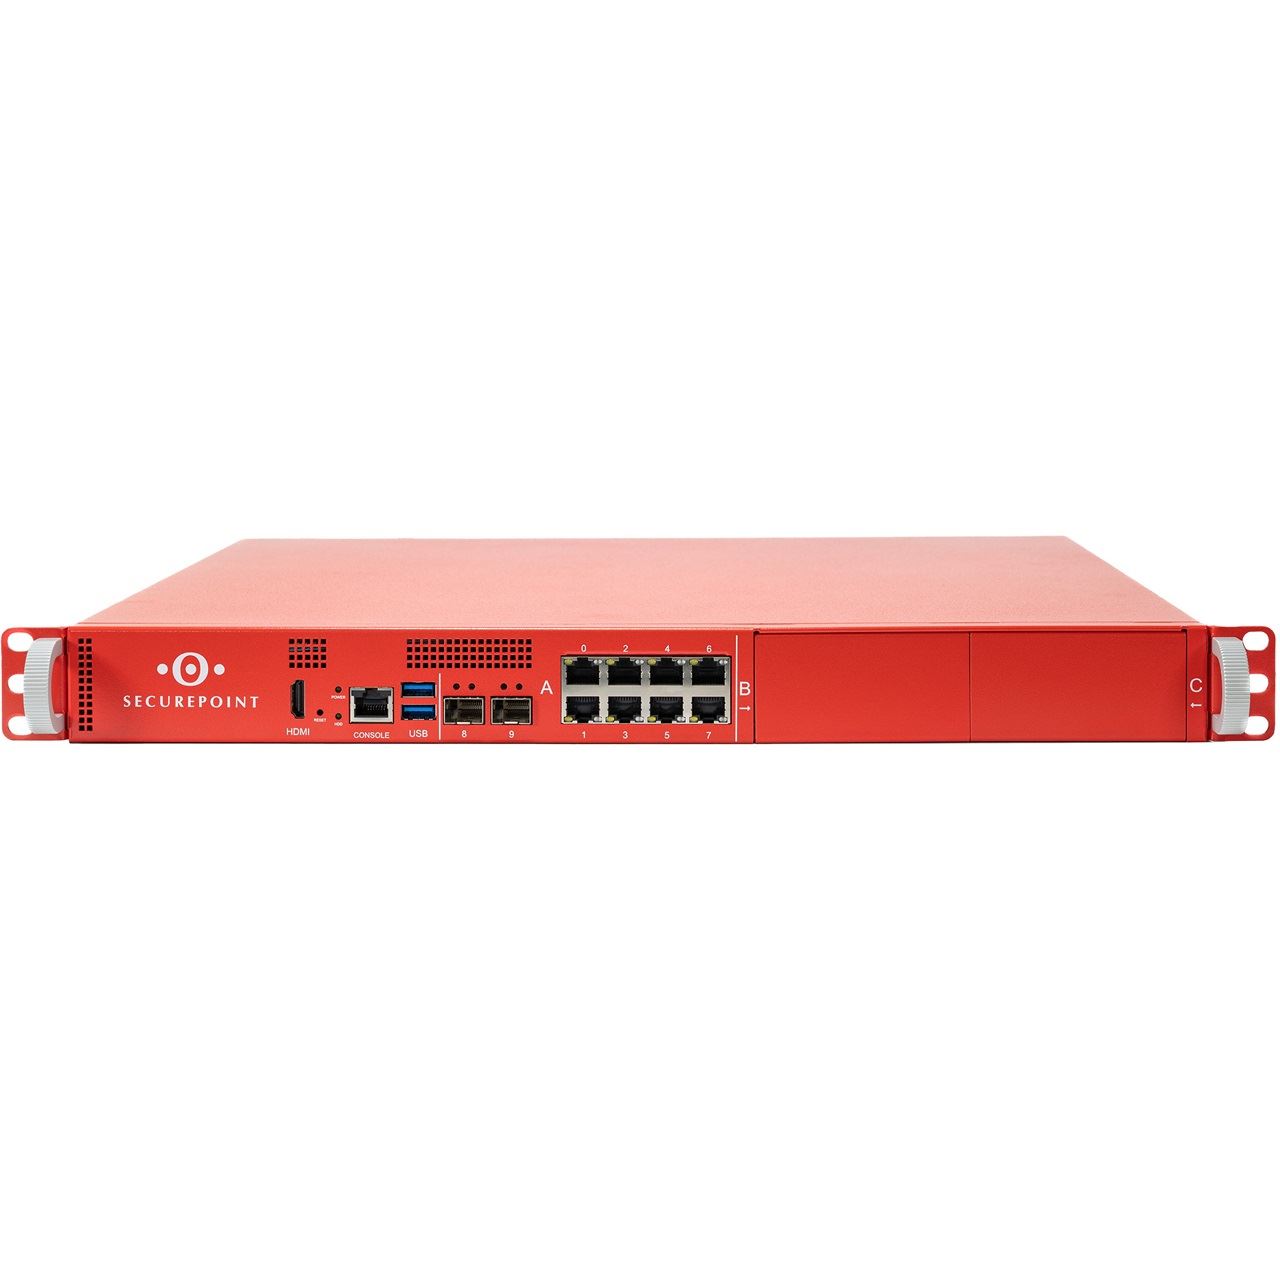
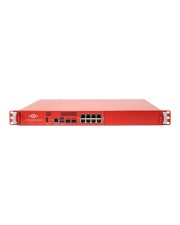
Securepoint RC350R G6 Security UTM ApplianceBis maximal 250 UTM Benutzer - Firewall, VPN-Gateway, zwei Virus-/Malware-Scanner, High-End Spam-Filter, Echtzeit Content-Filter für Web und E-Mail, Zero-Hour-Protection, IDS/IPS, Authentisierung etc. 19" Gerät / 1 HE Redundantes Netzteil (Hotplug) Premium 19" Teleskopschienen 8 x 2,5 GBit LAN Port (RJ45) 2 x 10 GBit SFP Slot (GBit) 1 x HDMI 2 x USB V3 1 x Console Port (RJ45) 2 x Erweiterungsslot AES Hardwarebeschleunigung Anschlüsse und Schnittstellen ÜbertragungstechnikKabelgebunden USB 3.2 Gen 1 (3.1 Gen 1) Anzahl der Anschlüsse vom Typ A2 Anzahl Ethernet-LAN-Anschlüsse (RJ-45)8 Ethernet LAN Datentransferraten2500 Mbit/s Konsolen-PortRJ-45 Anzahl HDMI-Anschlüsse1 Menge Modul-Steckplätze SFP+2 Anzahl der Erweiterungsslots2 Betriebsbedingungen Betriebstemperatur0 - 40 °C Temperaturbereich bei Lagerung-20 - 60 °C Relative Luftfeuchtigkeit in Betrieb10 - 80% Datenübertragung Firewall-Durchsatz38 Gbit/s HTTP-Proxy-Durchsatz2,1 Gbit/s VPN-Durchsatz4,1 Gbit/s Design Rack-EinbauJa Formfa...5411,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Securepoint FIREWALL RC2000R G6, FirewallDie Securepoint Firewall RC2000R G6 ist eine leistungsstarke Unified-Threat-Management-Appliance, die speziell für den Schutz von Unternehmensnetzwerken entwickelt wurde. Mit einem kompakten 1U-Formfaktor eignet sich dieses rackmontierbare System ideal für die Integration in Standard-19-Zoll-Racks. Die Firewall bietet eine Vielzahl von Sicherheitsfunktionen, darunter Deep-Packet-Inspection, Intrusion-Prevention, Antivirenschutz und Content-Filtering. Dank der Unterstützung von bis zu 12 Gigabit-Ethernet-Schnittstellen ermöglicht sie die Umsetzung komplexer Netzwerkarchitekturen. Die Dual-Netzteil-Unterstützung sorgt für hohe Verfügbarkeit und kontinuierlichen Betrieb, selbst in anspruchsvollen Umgebungen. Darüber hinaus bietet die Firewall umfassende Protokollierungs- und Berichtsfunktionen sowie VPN-Konnektivität über IPsec- und SSL-VPN-Protokolle, um sichere Remote-Zugänge zu gewährleisten. Die intuitive Weboberfläche und der Kommandozeilenzugriff ermöglichen eine einfache Verwaltung und Anpassung der Sicherheitsrichtlinien. - Robuste Sicherheitsfunktionen wie Deep-Packet-Inspection und Intrusion-Prevention - Dual-Netzteil-Unterstützung für hohe Verfügbarkeit - Unterstützt bis zu 12 Gigabit-Ethernet-Schnittstellen für komplexe Netzwerke - Umfassende Protokollierungs- und Berichtsfunktionen für bessere Übersicht.10309,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können Unternehmen effektiv ihr Patch-Management verbessern, um ihre Systeme vor Sicherheitslücken zu schützen?
Unternehmen können ihr Patch-Management verbessern, indem sie regelmäßig Sicherheitsupdates installieren, um bekannte Schwachstellen zu schließen. Automatisierte Tools können dabei helfen, den Prozess zu vereinfachen und zu beschleunigen. Zudem ist es wichtig, ein Bewusstsein für die Bedeutung von regelmäßigen Updates bei allen Mitarbeitern zu schaffen. **
-
Was sind die wichtigsten Aspekte beim Patch-Management und wie kann ein effektiver Prozess für die Aktualisierung von Software-Patches in einem Unternehmen etabliert werden?
Die wichtigsten Aspekte beim Patch-Management sind die regelmäßige Überprüfung von Sicherheitslücken, die Priorisierung von Patches nach kritischen Schwachstellen und die schnelle Implementierung von Updates, um das Risiko von Cyberangriffen zu minimieren. Ein effektiver Prozess für die Aktualisierung von Software-Patches in einem Unternehmen kann durch die Automatisierung von Patch-Tests, die Einrichtung eines zentralisierten Patch-Management-Systems und die Schulung der Mitarbeiter über die Bedeutung von regelmäßigen Updates etabliert werden. Es ist wichtig, dass das Unternehmen eine klare Richtlinie für das Patch-Management festlegt und regelmäßige Audits durchführt, um sicherzustellen, dass alle Systeme auf dem neuesten Stand sind. **
-
Wie können Unternehmen effektiv und sicher ihr Patch-Management umsetzen, um ihre IT-Systeme vor Sicherheitslücken zu schützen?
Unternehmen sollten regelmäßig Sicherheitspatches installieren, um bekannte Schwachstellen zu schließen. Es ist wichtig, ein Patch-Management-System zu implementieren, um den Prozess zu automatisieren und zu überwachen. Zudem sollten Mitarbeiter regelmäßig geschult werden, um sicherzustellen, dass sie die Bedeutung von Patch-Updates verstehen und diese zeitnah durchführen. **
-
Wie können Unternehmen sicherstellen, dass Patches und Updates für ihre Software und Systeme effektiv implementiert werden, um Sicherheitslücken zu schließen und die Integrität ihrer IT-Infrastruktur zu gewährleisten?
Unternehmen sollten einen klaren Prozess für das Patch- und Update-Management etablieren, der regelmäßige Überprüfungen und Aktualisierungen beinhaltet. Dieser Prozess sollte automatisierte Tools zur Identifizierung von Schwachstellen und zur Verteilung von Patches nutzen, um die Effizienz zu steigern. Zudem ist es wichtig, dass Mitarbeiter regelmäßig geschult werden, um die Bedeutung von Patches und Updates zu verstehen und diese zeitnah zu implementieren. Darüber hinaus sollten Unternehmen eine umfassende Backup-Strategie implementieren, um im Falle von Problemen durch Patches oder Updates schnell wiederherstellen zu können. **
Wie kann ein effektives Patch-Management-System implementiert werden, um die Sicherheit von Software-Systemen zu gewährleisten und Schwachstellen zu beheben?
Ein effektives Patch-Management-System sollte regelmäßig Sicherheitsupdates für alle verwendeten Softwarekomponenten bereitstellen. Es ist wichtig, Schwachstellen zu identifizieren und priorisieren, um die kritischsten zuerst zu beheben. Automatisierte Tools können helfen, den Patching-Prozess zu optimieren und sicherzustellen, dass alle Systeme auf dem neuesten Stand sind. **
"Wie lassen sich Patches und Updates effektiv für Software und Systeme implementieren, um Sicherheitslücken zu schließen und die Leistung zu verbessern?" "Welche Arten von Patches können in der Textilindustrie verwendet werden, um beschädigte Kleidungsstücke zu reparieren oder zu stylen?"
1. Patches und Updates sollten regelmäßig überprüft und installiert werden, um Sicherheitslücken zu schließen und die Leistung zu verbessern. 2. Automatisierte Patch-Management-Tools können helfen, den Prozess effizienter zu gestalten. 3. Es ist wichtig, vor der Implementierung von Patches und Updates eine Backup-Strategie zu haben, um mögliche Probleme zu vermeiden. 1. In der Textilindustrie können verschiedene Arten von Patches wie Bügel- oder Aufnäher verwendet werden, um beschädigte Kleidungsstücke zu reparieren oder zu stylen. 2. Patches können auch für dekorative Zwecke eingesetzt werden, um Kleidungsstücke individuell zu gestalten. 3. Es ist wichtig, die richt **
Top-Angebote
Produkte zum Begriff Securepoint-FIREWALL-RC350R-G6:
-
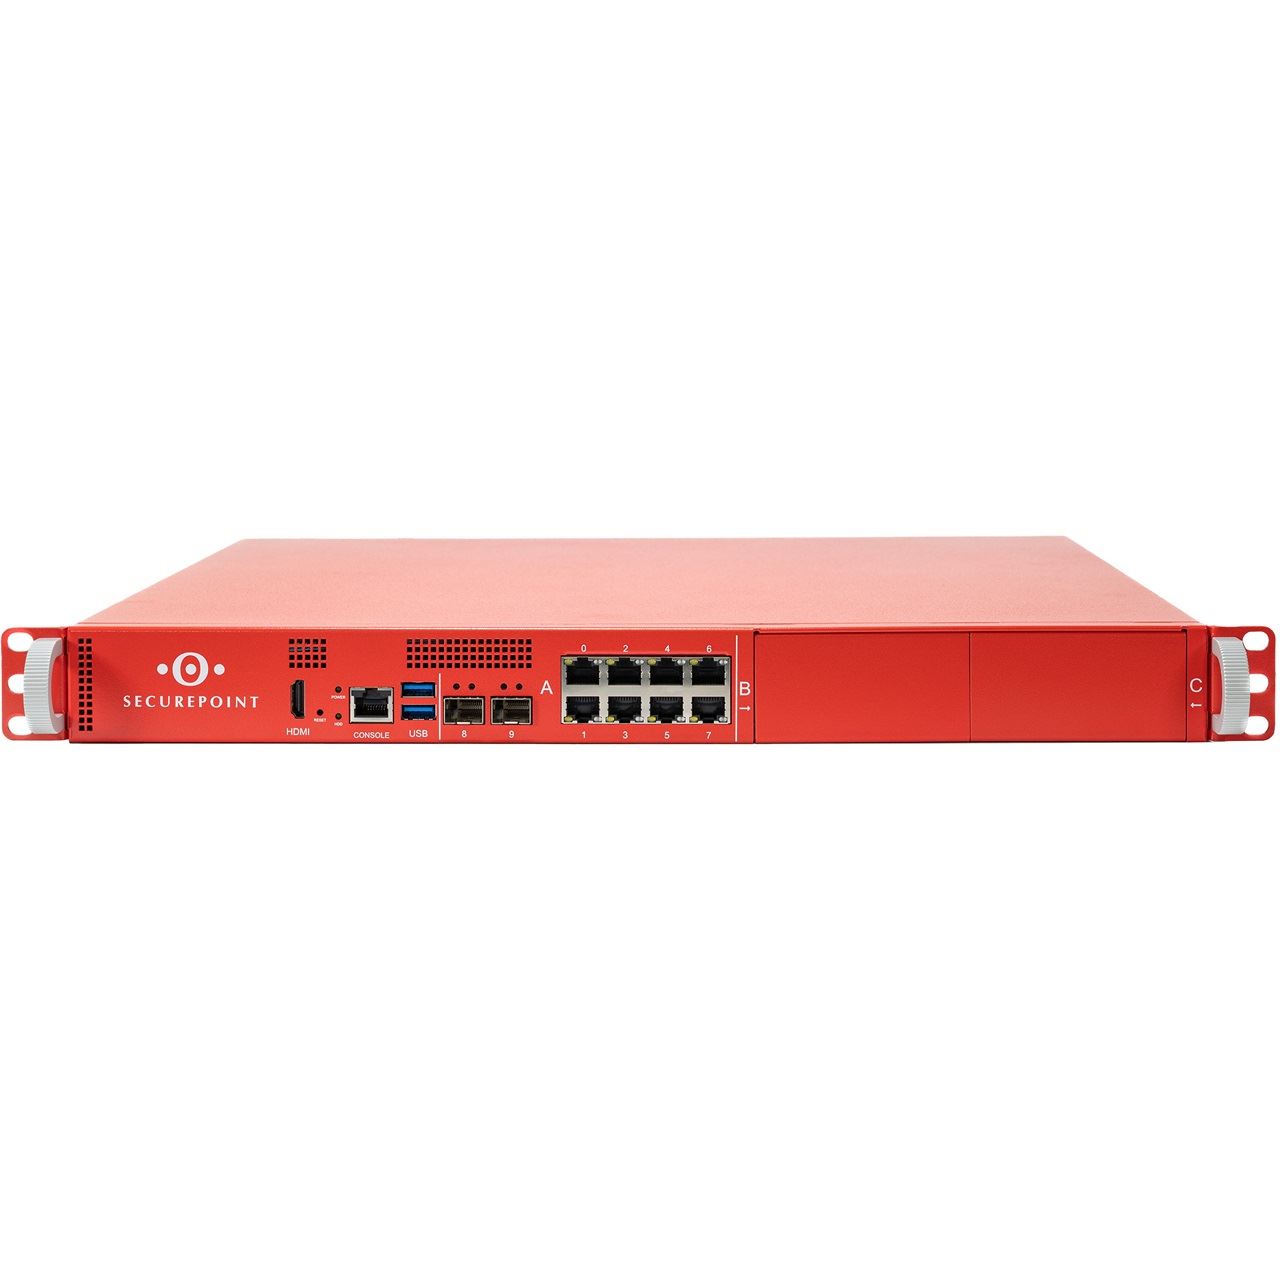
Securepoint FIREWALL RC350R G6, FirewallDie Securepoint Firewall RC350R G6 ist eine leistungsstarke Sicherheitslösung, die speziell für Unternehmen mit bis zu 250 Benutzern entwickelt wurde. Dieses 19" Rack-Gerät bietet eine Vielzahl von Funktionen, die den Schutz vor Bedrohungen und die Verwaltung des Netzwerkverkehrs optimieren. Mit einer Durchsatzrate von bis zu 38 Gbit/s gewährleistet die Firewall eine schnelle und effiziente Datenverarbeitung. Die redundante Netzteilkonfiguration sorgt für eine hohe Verfügbarkeit, während die integrierten Sicherheitsfunktionen wie VPN-Gateway, Virus- und Malware-Scanner sowie Echtzeit-Content-Filter für Web und E-Mail einen umfassenden Schutz bieten. Die Firewall ist mit mehreren Anschlussmöglichkeiten ausgestattet, darunter 8x 2,5 GBit LAN Ports und 2x 10 GBit SFP+ Slots, was eine flexible Integration in bestehende Netzwerkinfrastrukturen ermöglicht. - Maximale Benutzeranzahl: 250 - Durchsatzrate von 38 Gbit/s - Redundantes Netzteil für hohe Verfügbarkeit - Integrierte Sicherheitsfunktionen wie IDS/IPS und Zero-Hour-Protection - Erweiterbare Anschlussmöglichkeiten mit optionalen Slots.5889,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Securepoint RC350R G6 Security UTM ApplianceBis maximal 250 UTM Benutzer - Firewall, VPN-Gateway, zwei Virus-/Malware-Scanner, High-End Spam-Filter, Echtzeit Content-Filter für Web und E-Mail, Zero-Hour-Protection, IDS/IPS, Authentisierung etc. 19" Gerät / 1 HE Redundantes Netzteil (Hotplug) Premium 19" Teleskopschienen 8 x 2,5 GBit LAN Port (RJ45) 2 x 10 GBit SFP Slot (GBit) 1 x HDMI 2 x USB V3 1 x Console Port (RJ45) 2 x Erweiterungsslot AES Hardwarebeschleunigung Anschlüsse und Schnittstellen ÜbertragungstechnikKabelgebunden USB 3.2 Gen 1 (3.1 Gen 1) Anzahl der Anschlüsse vom Typ A2 Anzahl Ethernet-LAN-Anschlüsse (RJ-45)8 Ethernet LAN Datentransferraten2500 Mbit/s Konsolen-PortRJ-45 Anzahl HDMI-Anschlüsse1 Menge Modul-Steckplätze SFP+2 Anzahl der Erweiterungsslots2 Betriebsbedingungen Betriebstemperatur0 - 40 °C Temperaturbereich bei Lagerung-20 - 60 °C Relative Luftfeuchtigkeit in Betrieb10 - 80% Datenübertragung Firewall-Durchsatz38 Gbit/s HTTP-Proxy-Durchsatz2,1 Gbit/s VPN-Durchsatz4,1 Gbit/s Design Rack-EinbauJa Formfa...5411,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Securepoint FIREWALL RC2000R G6, FirewallDie Securepoint Firewall RC2000R G6 ist eine leistungsstarke Unified-Threat-Management-Appliance, die speziell für den Schutz von Unternehmensnetzwerken entwickelt wurde. Mit einem kompakten 1U-Formfaktor eignet sich dieses rackmontierbare System ideal für die Integration in Standard-19-Zoll-Racks. Die Firewall bietet eine Vielzahl von Sicherheitsfunktionen, darunter Deep-Packet-Inspection, Intrusion-Prevention, Antivirenschutz und Content-Filtering. Dank der Unterstützung von bis zu 12 Gigabit-Ethernet-Schnittstellen ermöglicht sie die Umsetzung komplexer Netzwerkarchitekturen. Die Dual-Netzteil-Unterstützung sorgt für hohe Verfügbarkeit und kontinuierlichen Betrieb, selbst in anspruchsvollen Umgebungen. Darüber hinaus bietet die Firewall umfassende Protokollierungs- und Berichtsfunktionen sowie VPN-Konnektivität über IPsec- und SSL-VPN-Protokolle, um sichere Remote-Zugänge zu gewährleisten. Die intuitive Weboberfläche und der Kommandozeilenzugriff ermöglichen eine einfache Verwaltung und Anpassung der Sicherheitsrichtlinien. - Robuste Sicherheitsfunktionen wie Deep-Packet-Inspection und Intrusion-Prevention - Dual-Netzteil-Unterstützung für hohe Verfügbarkeit - Unterstützt bis zu 12 Gigabit-Ethernet-Schnittstellen für komplexe Netzwerke - Umfassende Protokollierungs- und Berichtsfunktionen für bessere Übersicht.10309,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist es möglich, über eine Securepoint Firewall anstatt einen IP-Adressen-Filter einen MAC-Adressen-Filter zu konfigurieren?
Ja, es ist möglich, über eine Securepoint Firewall einen MAC-Adressen-Filter zu konfigurieren. Dies ermöglicht es, den Zugriff auf das Netzwerk basierend auf den MAC-Adressen der Geräte zu kontrollieren. Dies kann nützlich sein, um den Zugriff auf das Netzwerk auf bestimmte Geräte zu beschränken oder unerwünschte Geräte zu blockieren. **
-
Welche Funktionen sollte eine Firewall-Software haben, um Netzwerke vor potenziellen Bedrohungen zu schützen?
Eine Firewall-Software sollte eine Paketfilterungsfunktion haben, um unerwünschten Datenverkehr zu blockieren. Zudem sollte sie eine Intrusion Detection System (IDS) Funktion besitzen, um verdächtige Aktivitäten zu erkennen. Außerdem sollte die Software regelmäßig aktualisiert werden, um gegen neue Bedrohungen gewappnet zu sein. **
-
Wie können Unternehmen effektiv ihr Patch-Management verbessern, um ihre Systeme vor Sicherheitslücken zu schützen?
Unternehmen können ihr Patch-Management verbessern, indem sie regelmäßig Sicherheitsupdates installieren, um bekannte Schwachstellen zu schließen. Automatisierte Tools können dabei helfen, den Prozess zu vereinfachen und zu beschleunigen. Zudem ist es wichtig, ein Bewusstsein für die Bedeutung von regelmäßigen Updates bei allen Mitarbeitern zu schaffen. **
-
Was sind die wichtigsten Aspekte beim Patch-Management und wie kann ein effektiver Prozess für die Aktualisierung von Software-Patches in einem Unternehmen etabliert werden?
Die wichtigsten Aspekte beim Patch-Management sind die regelmäßige Überprüfung von Sicherheitslücken, die Priorisierung von Patches nach kritischen Schwachstellen und die schnelle Implementierung von Updates, um das Risiko von Cyberangriffen zu minimieren. Ein effektiver Prozess für die Aktualisierung von Software-Patches in einem Unternehmen kann durch die Automatisierung von Patch-Tests, die Einrichtung eines zentralisierten Patch-Management-Systems und die Schulung der Mitarbeiter über die Bedeutung von regelmäßigen Updates etabliert werden. Es ist wichtig, dass das Unternehmen eine klare Richtlinie für das Patch-Management festlegt und regelmäßige Audits durchführt, um sicherzustellen, dass alle Systeme auf dem neuesten Stand sind. **
Ähnliche Suchbegriffe für Securepoint-FIREWALL-RC350R-G6
-
Securepoint RC350R G6 Security UTM Appliance (SP-UTM-22509)Produktbeschreibung: Securepoint UTM Security Appliances RC350R G6 - Sicherheitsgerät, Gerätetyp: Sicherheitsgerät, Formfaktor: Rack-montierbar - 1U, Anz. Anschlüsse: 8, Data Link Protocol: Ethernet, Fast Ethernet, Gigabit Ethernet, 2.5 Gigabit Ethernet, Leistung: Firewall-Durchsatz: 38 Gbit/s VPN-Durchsatz: 4,1 Gbit/s, Kapazität: Maximale Anzahl an Benutzern: 250, Stromversorgung: Wechselstrom 110-240 V (50 - 60 Hz), Redundante Stromversorgung: Ja, Abmessungen (Breite x Tiefe x Höhe): 43 cm x 47,5 cm x 4,4 cm5411,08 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen effektiv und sicher ihr Patch-Management umsetzen, um ihre IT-Systeme vor Sicherheitslücken zu schützen?
Unternehmen sollten regelmäßig Sicherheitspatches installieren, um bekannte Schwachstellen zu schließen. Es ist wichtig, ein Patch-Management-System zu implementieren, um den Prozess zu automatisieren und zu überwachen. Zudem sollten Mitarbeiter regelmäßig geschult werden, um sicherzustellen, dass sie die Bedeutung von Patch-Updates verstehen und diese zeitnah durchführen. **
-
Wie können Unternehmen sicherstellen, dass Patches und Updates für ihre Software und Systeme effektiv implementiert werden, um Sicherheitslücken zu schließen und die Integrität ihrer IT-Infrastruktur zu gewährleisten?
Unternehmen sollten einen klaren Prozess für das Patch- und Update-Management etablieren, der regelmäßige Überprüfungen und Aktualisierungen beinhaltet. Dieser Prozess sollte automatisierte Tools zur Identifizierung von Schwachstellen und zur Verteilung von Patches nutzen, um die Effizienz zu steigern. Zudem ist es wichtig, dass Mitarbeiter regelmäßig geschult werden, um die Bedeutung von Patches und Updates zu verstehen und diese zeitnah zu implementieren. Darüber hinaus sollten Unternehmen eine umfassende Backup-Strategie implementieren, um im Falle von Problemen durch Patches oder Updates schnell wiederherstellen zu können. **
-
Wie kann ein effektives Patch-Management-System implementiert werden, um die Sicherheit von Software-Systemen zu gewährleisten und Schwachstellen zu beheben?
Ein effektives Patch-Management-System sollte regelmäßig Sicherheitsupdates für alle verwendeten Softwarekomponenten bereitstellen. Es ist wichtig, Schwachstellen zu identifizieren und priorisieren, um die kritischsten zuerst zu beheben. Automatisierte Tools können helfen, den Patching-Prozess zu optimieren und sicherzustellen, dass alle Systeme auf dem neuesten Stand sind. **
-
"Wie lassen sich Patches und Updates effektiv für Software und Systeme implementieren, um Sicherheitslücken zu schließen und die Leistung zu verbessern?" "Welche Arten von Patches können in der Textilindustrie verwendet werden, um beschädigte Kleidungsstücke zu reparieren oder zu stylen?"
1. Patches und Updates sollten regelmäßig überprüft und installiert werden, um Sicherheitslücken zu schließen und die Leistung zu verbessern. 2. Automatisierte Patch-Management-Tools können helfen, den Prozess effizienter zu gestalten. 3. Es ist wichtig, vor der Implementierung von Patches und Updates eine Backup-Strategie zu haben, um mögliche Probleme zu vermeiden. 1. In der Textilindustrie können verschiedene Arten von Patches wie Bügel- oder Aufnäher verwendet werden, um beschädigte Kleidungsstücke zu reparieren oder zu stylen. 2. Patches können auch für dekorative Zwecke eingesetzt werden, um Kleidungsstücke individuell zu gestalten. 3. Es ist wichtig, die richt **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.