Domain patch-management.de kaufen?
Wir ziehen mit dem Projekt
patch-management.de um.
Sind Sie am Kauf der Domain
patch-management.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain patch-management.de kaufen?
Was ist ein CIO?
Ein CIO ist ein Chief Information Officer, also der Leiter der IT-Abteilung eines Unternehmens. Diese Person ist für die Entwicklung und Umsetzung der IT-Strategie verantwortlich, um die Geschäftsziele zu unterstützen. Der CIO überwacht die technologischen Ressourcen, die Sicherheit der Systeme und die Implementierung neuer Technologien. Er arbeitet eng mit anderen Führungskräften zusammen, um sicherzustellen, dass die IT-Strategie mit den Unternehmenszielen übereinstimmt. Insgesamt ist der CIO eine Schlüsselperson, die die technologische Vision und Richtung eines Unternehmens lenkt. **
Wie können Unternehmen effektiv ihr Patch-Management verbessern, um ihre Systeme vor Sicherheitslücken zu schützen?
Unternehmen können ihr Patch-Management verbessern, indem sie regelmäßig Sicherheitsupdates installieren, um bekannte Schwachstellen zu schließen. Automatisierte Tools können dabei helfen, den Prozess zu vereinfachen und zu beschleunigen. Zudem ist es wichtig, ein Bewusstsein für die Bedeutung von regelmäßigen Updates bei allen Mitarbeitern zu schaffen. **

Ähnliche Suchbegriffe für CIO
Top-Angebote
Produkte zum Begriff CIO:
-
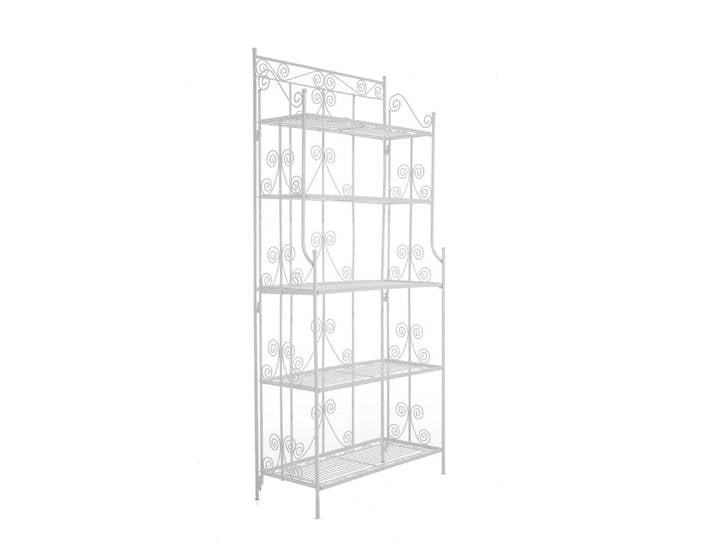
TPFGarden Standregal Cio - bronze StückTPFGarden Standregal Cio - bronze Stück. TPFGarden Standregal Cio - Klappbar Das Pflanzenregal Cio ist nicht aus dünnwandigem Blech, sondern aus extrem stabilem und dickem Eisenrohr. Die Qualität ist sehr gut. Es wird aus wenigen Teilen zusammengesetzt und ist sehr stabil. Eine Beschichtung (pulverbeschichtetes Eisen) macht dieses Klappregal sehr hochwertig und extrem langlebig. Die liebevollen Verzierungen im Landhausstil sehen sehr schön aus und verleihen einen antiken Charakter. Das Regal kann bei Bedarf zusammengeklappt werden! Dieses Blumenregal ist nicht nur ein idealer Ort für Ihre wertvollen Pflanzen, sondern trägt mit seinem zeitlosen Design auch zu einer dekorativen Gestaltung Ihre Wohnung oder Balkonen, Terrassen, Wintergärten, Parks und Gärten bei. Unser Blumenständer ist erhältlich in den Farben: Antik-braun Antik-weiß Antik-creme Antik-grün Bronze Schwarz Weiß Ca. Maße: Gesamthöhe: 173 cm Gesamtbreite: 74,5 cm Gesamttiefe: 34,5 cm Höhe Regalböden: 140, 113, 79, 44, 10 cm Ablageflächen: Unteren 3: 32 x 70,5 cm Oberen 2: 26 x 70,5 cm Abstand zwischen Ablageflächen: 34 cm (Abstand zw. den oberen: 27 cm) Rohrdurchmesser: 1 cm Max. Belastbarkeit: 25 kg Tragkraft je Etage: 5 kg165,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance Management im UnternehmenCompliance Management im Unternehmen , Grundlagen, Erfolgsfaktoren und praktische Umsetzung , Tagfahrleuchten > Beleuchtung , Auflage: 3., aktualisierte und wesentlich erweiterte Auflage 2025, Erscheinungsjahr: 20241115, Produktform: Leinen, Titel der Reihe: Recht Wirtschaft Steuern - Handbuch##, Redaktion: Schulz, Martin R., Auflage: 24003, Auflage/Ausgabe: 3., aktualisierte und wesentlich erweiterte Auflage 2025, Seitenzahl/Blattzahl: 1200, Keyword: Arbeits- und Steuerrecht; CSR; Compliance-Organisation; Compliance-Risiken; Compliance-Strategie; Corporate Social Responsibility; Daniel Benkert; Datenschutzrecht; Exportkontrolle; Finanzierungsrecht; IT-Recht; Kartellrecht; M&A-Transaktionen; Rechtsrisiken; Whistleblowing; Armin Fladung; Benjamin Ullrich; Benjamin von Bodungen; Buch Recht; Bücher für Juristen; CSRD; Carsten Beisheim; Charlotte Salathé; Christian Rau; Christian Scherer; Christopher Stehr; Code of Conduct; Compliance; Compliance Buch; Compliance-Management; DAC7-Umsetzungsgesetzes; Daniela Seeliger; Data Act / Verordnung (EU) 2023/2854; Deutsche Gesetze Buch; Deutscher Fachverlag GmbH; Dietmar Böhlke, Fachschema: Compliance~Deliktrecht~Mergers and Acquisitions~Schaden - Schadensrecht~Schadensersatz~Schmerzensgeld~Strafrecht~Wirtschaftsstrafrecht, Fachkategorie: Compliance~Vergehen im Unternehmens- und Wirtschaftsstrafrecht~Strafrecht, allgemein~Unerlaubte Handlungen, Deliktrecht, Schmerzensgeld, Schadensersatz, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, Fachkategorie: Mergers and Acquisitions, M & A, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachmedien Recht und Wirtschaft, Produktverfügbarkeit: 02, Länge: 218, Breite: 151, Höhe: 67, Gewicht: 1753, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,179,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Siemens 6ES7655-5PX41-1AX0 SIMATIC CFU CIO HART mit Aluminiumgehäuse CFU CFU CIO HART mit Aluminiumgehäuse 6ES76555PX411AX0SIMATIC CFU CIO HART mit Alugehäuse, Bundle bestehend aus: 1x SIMATIC CFU CIO HART (6ES7655-5PX41-1XX0), 1x Alugehäuse mit Kabelverschraubungen, Schirmschiene, Schirmklemmen, vormontiert und geprüft5467,65 €*Versand: 20,84 €Sichere Weiterleitung zum Anbieter



-
Was sind die wichtigsten Aspekte beim Patch-Management und wie kann ein effektiver Prozess für die Aktualisierung von Software-Patches in einem Unternehmen etabliert werden?
Die wichtigsten Aspekte beim Patch-Management sind die regelmäßige Überprüfung von Sicherheitslücken, die Priorisierung von Patches nach kritischen Schwachstellen und die schnelle Implementierung von Updates, um das Risiko von Cyberangriffen zu minimieren. Ein effektiver Prozess für die Aktualisierung von Software-Patches in einem Unternehmen kann durch die Automatisierung von Patch-Tests, die Einrichtung eines zentralisierten Patch-Management-Systems und die Schulung der Mitarbeiter über die Bedeutung von regelmäßigen Updates etabliert werden. Es ist wichtig, dass das Unternehmen eine klare Richtlinie für das Patch-Management festlegt und regelmäßige Audits durchführt, um sicherzustellen, dass alle Systeme auf dem neuesten Stand sind. **
-
Wie können Unternehmen effektiv und sicher ihr Patch-Management umsetzen, um ihre IT-Systeme vor Sicherheitslücken zu schützen?
Unternehmen sollten regelmäßig Sicherheitspatches installieren, um bekannte Schwachstellen zu schließen. Es ist wichtig, ein Patch-Management-System zu implementieren, um den Prozess zu automatisieren und zu überwachen. Zudem sollten Mitarbeiter regelmäßig geschult werden, um sicherzustellen, dass sie die Bedeutung von Patch-Updates verstehen und diese zeitnah durchführen. **
-
Wie können Unternehmen sicherstellen, dass Patches und Updates für ihre Software und Systeme effektiv implementiert werden, um Sicherheitslücken zu schließen und die Integrität ihrer IT-Infrastruktur zu gewährleisten?
Unternehmen sollten einen klaren Prozess für das Patch- und Update-Management etablieren, der regelmäßige Überprüfungen und Aktualisierungen beinhaltet. Dieser Prozess sollte automatisierte Tools zur Identifizierung von Schwachstellen und zur Verteilung von Patches nutzen, um die Effizienz zu steigern. Zudem ist es wichtig, dass Mitarbeiter regelmäßig geschult werden, um die Bedeutung von Patches und Updates zu verstehen und diese zeitnah zu implementieren. Darüber hinaus sollten Unternehmen eine umfassende Backup-Strategie implementieren, um im Falle von Problemen durch Patches oder Updates schnell wiederherstellen zu können. **
-
Wie kann ein Patch dazu beitragen, Sicherheitslücken in Software zu schließen?
Ein Patch ist ein Software-Update, das speziell entwickelt wurde, um bekannte Sicherheitslücken zu schließen. Durch die Installation eines Patches werden Schwachstellen in der Software behoben, die von Angreifern ausgenutzt werden könnten. Patches sind daher ein wichtiger Bestandteil der Sicherheitsstrategie eines Unternehmens, um die Integrität und Vertraulichkeit von Daten zu gewährleisten. **
"Wie können Patches dazu beitragen, Software-Bugs und Sicherheitslücken zu beheben?"
Patches sind Updates, die von Software-Entwicklern bereitgestellt werden, um Fehler und Sicherheitslücken in der Software zu beheben. Durch die Installation von Patches können bekannte Schwachstellen geschlossen werden, um die Sicherheit der Software zu verbessern. Regelmäßige Patch-Updates sind wichtig, um die Stabilität und Sicherheit von Software zu gewährleisten. **
Wie kann man Patches verwenden, um Sicherheitslücken in Software zu schließen?
Patches sind Updates, die von Softwareherstellern bereitgestellt werden, um Sicherheitslücken zu schließen. Man kann Patches installieren, indem man die Software auf dem neuesten Stand hält und regelmäßig nach Updates sucht. Durch das Einspielen von Patches können potenzielle Angriffspunkte geschlossen werden und die Sicherheit der Software verbessert werden. **
Top-Angebote
Produkte zum Begriff CIO:
-
Siemens 6ES7655-5PX41-1XX0 SIMATIC CFU CIO HART CFU CFU CIO HART 6ES76555PX411XX0SIMATIC Compact Field Unit CIO HART Edition mit 16x frei konfigurierbaren Kanälen (AI, AQ, HART, DI 24VDC, DI NAMUR, DQ 24VDC 0,5/2A, Counter) Installation bis Ex-Zone 2 Kanaldiagnose PROFINET Interface, Einsatz von PROFINET Busadapter Configuration in Run (CiR) Medienredundanz (MRP) PROFINET Systemredundanz (S2) Temperaturbereich -40 bis +70°C Conformal Coating Montage auf 35mm Hutschiene3614,18 €*Versand: 13,73 €Sichere Weiterleitung zum Anbieter
-
TPFGarden Standregal Cio - weiß StückTPFGarden Standregal Cio - weiß Stück. TPFGarden Standregal Cio - Klappbar Das Pflanzenregal Cio ist nicht aus dünnwandigem Blech, sondern aus extrem stabilem und dickem Eisenrohr. Die Qualität ist sehr gut. Es wird aus wenigen Teilen zusammengesetzt und ist sehr stabil. Eine Beschichtung (pulverbeschichtetes Eisen) macht dieses Klappregal sehr hochwertig und extrem langlebig. Die liebevollen Verzierungen im Landhausstil sehen sehr schön aus und verleihen einen antiken Charakter. Das Regal kann bei Bedarf zusammengeklappt werden! Dieses Blumenregal ist nicht nur ein idealer Ort für Ihre wertvollen Pflanzen, sondern trägt mit seinem zeitlosen Design auch zu einer dekorativen Gestaltung Ihre Wohnung oder Balkonen, Terrassen, Wintergärten, Parks und Gärten bei. Unser Blumenständer ist erhältlich in den Farben: Antik-braun Antik-weiß Antik-creme Antik-grün Bronze Schwarz Weiß Ca. Maße: Gesamthöhe: 173 cm Gesamtbreite: 74,5 cm Gesamttiefe: 34,5 cm Höhe Regalböden: 140, 113, 79, 44, 10 cm Ablageflächen: Unteren 3: 32 x 70,5 cm Oberen 2: 26 x 70,5 cm Abstand zwischen Ablageflächen: 34 cm (Abstand zw. den oberen: 27 cm) Rohrdurchmesser: 1 cm Max. Belastbarkeit: 25 kg Tragkraft je Etage: 5 kg171,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
TPFGarden Standregal Cio - bronze StückTPFGarden Standregal Cio - bronze Stück. TPFGarden Standregal Cio - Klappbar Das Pflanzenregal Cio ist nicht aus dünnwandigem Blech, sondern aus extrem stabilem und dickem Eisenrohr. Die Qualität ist sehr gut. Es wird aus wenigen Teilen zusammengesetzt und ist sehr stabil. Eine Beschichtung (pulverbeschichtetes Eisen) macht dieses Klappregal sehr hochwertig und extrem langlebig. Die liebevollen Verzierungen im Landhausstil sehen sehr schön aus und verleihen einen antiken Charakter. Das Regal kann bei Bedarf zusammengeklappt werden! Dieses Blumenregal ist nicht nur ein idealer Ort für Ihre wertvollen Pflanzen, sondern trägt mit seinem zeitlosen Design auch zu einer dekorativen Gestaltung Ihre Wohnung oder Balkonen, Terrassen, Wintergärten, Parks und Gärten bei. Unser Blumenständer ist erhältlich in den Farben: Antik-braun Antik-weiß Antik-creme Antik-grün Bronze Schwarz Weiß Ca. Maße: Gesamthöhe: 173 cm Gesamtbreite: 74,5 cm Gesamttiefe: 34,5 cm Höhe Regalböden: 140, 113, 79, 44, 10 cm Ablageflächen: Unteren 3: 32 x 70,5 cm Oberen 2: 26 x 70,5 cm Abstand zwischen Ablageflächen: 34 cm (Abstand zw. den oberen: 27 cm) Rohrdurchmesser: 1 cm Max. Belastbarkeit: 25 kg Tragkraft je Etage: 5 kg165,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance Management im UnternehmenCompliance Management im Unternehmen , Grundlagen, Erfolgsfaktoren und praktische Umsetzung , Tagfahrleuchten > Beleuchtung , Auflage: 3., aktualisierte und wesentlich erweiterte Auflage 2025, Erscheinungsjahr: 20241115, Produktform: Leinen, Titel der Reihe: Recht Wirtschaft Steuern - Handbuch##, Redaktion: Schulz, Martin R., Auflage: 24003, Auflage/Ausgabe: 3., aktualisierte und wesentlich erweiterte Auflage 2025, Seitenzahl/Blattzahl: 1200, Keyword: Arbeits- und Steuerrecht; CSR; Compliance-Organisation; Compliance-Risiken; Compliance-Strategie; Corporate Social Responsibility; Daniel Benkert; Datenschutzrecht; Exportkontrolle; Finanzierungsrecht; IT-Recht; Kartellrecht; M&A-Transaktionen; Rechtsrisiken; Whistleblowing; Armin Fladung; Benjamin Ullrich; Benjamin von Bodungen; Buch Recht; Bücher für Juristen; CSRD; Carsten Beisheim; Charlotte Salathé; Christian Rau; Christian Scherer; Christopher Stehr; Code of Conduct; Compliance; Compliance Buch; Compliance-Management; DAC7-Umsetzungsgesetzes; Daniela Seeliger; Data Act / Verordnung (EU) 2023/2854; Deutsche Gesetze Buch; Deutscher Fachverlag GmbH; Dietmar Böhlke, Fachschema: Compliance~Deliktrecht~Mergers and Acquisitions~Schaden - Schadensrecht~Schadensersatz~Schmerzensgeld~Strafrecht~Wirtschaftsstrafrecht, Fachkategorie: Compliance~Vergehen im Unternehmens- und Wirtschaftsstrafrecht~Strafrecht, allgemein~Unerlaubte Handlungen, Deliktrecht, Schmerzensgeld, Schadensersatz, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, Fachkategorie: Mergers and Acquisitions, M & A, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachmedien Recht und Wirtschaft, Produktverfügbarkeit: 02, Länge: 218, Breite: 151, Höhe: 67, Gewicht: 1753, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,179,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein CIO?
Ein CIO ist ein Chief Information Officer, also der Leiter der IT-Abteilung eines Unternehmens. Diese Person ist für die Entwicklung und Umsetzung der IT-Strategie verantwortlich, um die Geschäftsziele zu unterstützen. Der CIO überwacht die technologischen Ressourcen, die Sicherheit der Systeme und die Implementierung neuer Technologien. Er arbeitet eng mit anderen Führungskräften zusammen, um sicherzustellen, dass die IT-Strategie mit den Unternehmenszielen übereinstimmt. Insgesamt ist der CIO eine Schlüsselperson, die die technologische Vision und Richtung eines Unternehmens lenkt. **
-
Wie können Unternehmen effektiv ihr Patch-Management verbessern, um ihre Systeme vor Sicherheitslücken zu schützen?
Unternehmen können ihr Patch-Management verbessern, indem sie regelmäßig Sicherheitsupdates installieren, um bekannte Schwachstellen zu schließen. Automatisierte Tools können dabei helfen, den Prozess zu vereinfachen und zu beschleunigen. Zudem ist es wichtig, ein Bewusstsein für die Bedeutung von regelmäßigen Updates bei allen Mitarbeitern zu schaffen. **
-
Was sind die wichtigsten Aspekte beim Patch-Management und wie kann ein effektiver Prozess für die Aktualisierung von Software-Patches in einem Unternehmen etabliert werden?
Die wichtigsten Aspekte beim Patch-Management sind die regelmäßige Überprüfung von Sicherheitslücken, die Priorisierung von Patches nach kritischen Schwachstellen und die schnelle Implementierung von Updates, um das Risiko von Cyberangriffen zu minimieren. Ein effektiver Prozess für die Aktualisierung von Software-Patches in einem Unternehmen kann durch die Automatisierung von Patch-Tests, die Einrichtung eines zentralisierten Patch-Management-Systems und die Schulung der Mitarbeiter über die Bedeutung von regelmäßigen Updates etabliert werden. Es ist wichtig, dass das Unternehmen eine klare Richtlinie für das Patch-Management festlegt und regelmäßige Audits durchführt, um sicherzustellen, dass alle Systeme auf dem neuesten Stand sind. **
-
Wie können Unternehmen effektiv und sicher ihr Patch-Management umsetzen, um ihre IT-Systeme vor Sicherheitslücken zu schützen?
Unternehmen sollten regelmäßig Sicherheitspatches installieren, um bekannte Schwachstellen zu schließen. Es ist wichtig, ein Patch-Management-System zu implementieren, um den Prozess zu automatisieren und zu überwachen. Zudem sollten Mitarbeiter regelmäßig geschult werden, um sicherzustellen, dass sie die Bedeutung von Patch-Updates verstehen und diese zeitnah durchführen. **
Ähnliche Suchbegriffe für CIO
-
Siemens 6ES7655-5PX41-1AX0 SIMATIC CFU CIO HART mit Aluminiumgehäuse CFU CFU CIO HART mit Aluminiumgehäuse 6ES76555PX411AX0SIMATIC CFU CIO HART mit Alugehäuse, Bundle bestehend aus: 1x SIMATIC CFU CIO HART (6ES7655-5PX41-1XX0), 1x Alugehäuse mit Kabelverschraubungen, Schirmschiene, Schirmklemmen, vormontiert und geprüft5467,65 €*Versand: 20,84 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen sicherstellen, dass Patches und Updates für ihre Software und Systeme effektiv implementiert werden, um Sicherheitslücken zu schließen und die Integrität ihrer IT-Infrastruktur zu gewährleisten?
Unternehmen sollten einen klaren Prozess für das Patch- und Update-Management etablieren, der regelmäßige Überprüfungen und Aktualisierungen beinhaltet. Dieser Prozess sollte automatisierte Tools zur Identifizierung von Schwachstellen und zur Verteilung von Patches nutzen, um die Effizienz zu steigern. Zudem ist es wichtig, dass Mitarbeiter regelmäßig geschult werden, um die Bedeutung von Patches und Updates zu verstehen und diese zeitnah zu implementieren. Darüber hinaus sollten Unternehmen eine umfassende Backup-Strategie implementieren, um im Falle von Problemen durch Patches oder Updates schnell wiederherstellen zu können. **
-
Wie kann ein Patch dazu beitragen, Sicherheitslücken in Software zu schließen?
Ein Patch ist ein Software-Update, das speziell entwickelt wurde, um bekannte Sicherheitslücken zu schließen. Durch die Installation eines Patches werden Schwachstellen in der Software behoben, die von Angreifern ausgenutzt werden könnten. Patches sind daher ein wichtiger Bestandteil der Sicherheitsstrategie eines Unternehmens, um die Integrität und Vertraulichkeit von Daten zu gewährleisten. **
-
"Wie können Patches dazu beitragen, Software-Bugs und Sicherheitslücken zu beheben?"
Patches sind Updates, die von Software-Entwicklern bereitgestellt werden, um Fehler und Sicherheitslücken in der Software zu beheben. Durch die Installation von Patches können bekannte Schwachstellen geschlossen werden, um die Sicherheit der Software zu verbessern. Regelmäßige Patch-Updates sind wichtig, um die Stabilität und Sicherheit von Software zu gewährleisten. **
-
Wie kann man Patches verwenden, um Sicherheitslücken in Software zu schließen?
Patches sind Updates, die von Softwareherstellern bereitgestellt werden, um Sicherheitslücken zu schließen. Man kann Patches installieren, indem man die Software auf dem neuesten Stand hält und regelmäßig nach Updates sucht. Durch das Einspielen von Patches können potenzielle Angriffspunkte geschlossen werden und die Sicherheit der Software verbessert werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.