Domain patch-management.de kaufen?
Wir ziehen mit dem Projekt
patch-management.de um.
Sind Sie am Kauf der Domain
patch-management.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain patch-management.de kaufen?
Wie können Unternehmen effektiv ihr Patch-Management verbessern, um ihre Systeme vor Sicherheitslücken zu schützen?
Unternehmen können ihr Patch-Management verbessern, indem sie regelmäßig Sicherheitsupdates installieren, um bekannte Schwachstellen zu schließen. Automatisierte Tools können dabei helfen, den Prozess zu vereinfachen und zu beschleunigen. Zudem ist es wichtig, ein Bewusstsein für die Bedeutung von regelmäßigen Updates bei allen Mitarbeitern zu schaffen. **
Was sind die wichtigsten Aspekte beim Patch-Management und wie kann ein effektiver Prozess für die Aktualisierung von Software-Patches in einem Unternehmen etabliert werden?
Die wichtigsten Aspekte beim Patch-Management sind die regelmäßige Überprüfung von Sicherheitslücken, die Priorisierung von Patches nach kritischen Schwachstellen und die schnelle Implementierung von Updates, um das Risiko von Cyberangriffen zu minimieren. Ein effektiver Prozess für die Aktualisierung von Software-Patches in einem Unternehmen kann durch die Automatisierung von Patch-Tests, die Einrichtung eines zentralisierten Patch-Management-Systems und die Schulung der Mitarbeiter über die Bedeutung von regelmäßigen Updates etabliert werden. Es ist wichtig, dass das Unternehmen eine klare Richtlinie für das Patch-Management festlegt und regelmäßige Audits durchführt, um sicherzustellen, dass alle Systeme auf dem neuesten Stand sind. **

Ähnliche Suchbegriffe für Attack
Top-Angebote
Produkte zum Begriff Attack:
-
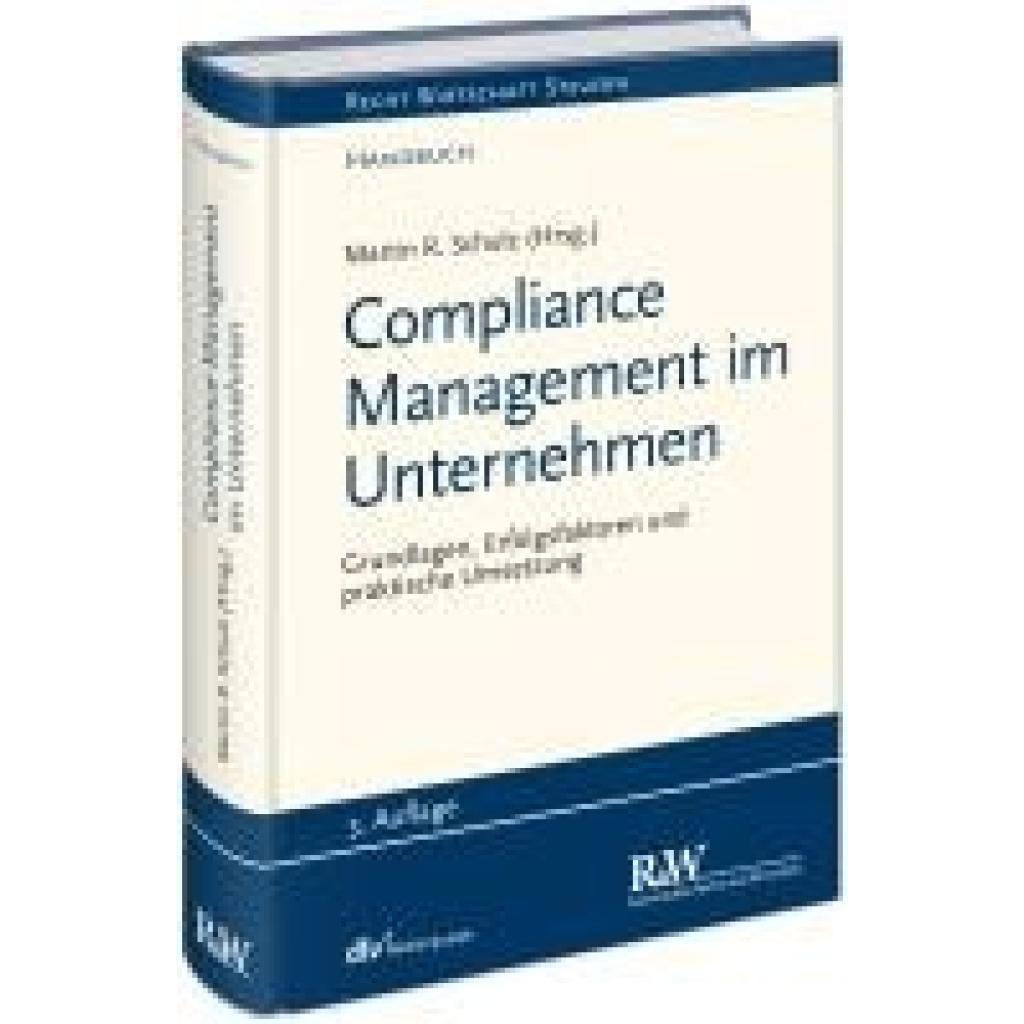
Compliance Management im UnternehmenCompliance Management im Unternehmen , Grundlagen, Erfolgsfaktoren und praktische Umsetzung , Tagfahrleuchten > Beleuchtung , Auflage: 3., aktualisierte und wesentlich erweiterte Auflage 2025, Erscheinungsjahr: 20241115, Produktform: Leinen, Titel der Reihe: Recht Wirtschaft Steuern - Handbuch##, Redaktion: Schulz, Martin R., Auflage: 24003, Auflage/Ausgabe: 3., aktualisierte und wesentlich erweiterte Auflage 2025, Seitenzahl/Blattzahl: 1200, Keyword: Arbeits- und Steuerrecht; CSR; Compliance-Organisation; Compliance-Risiken; Compliance-Strategie; Corporate Social Responsibility; Daniel Benkert; Datenschutzrecht; Exportkontrolle; Finanzierungsrecht; IT-Recht; Kartellrecht; M&A-Transaktionen; Rechtsrisiken; Whistleblowing; Armin Fladung; Benjamin Ullrich; Benjamin von Bodungen; Buch Recht; Bücher für Juristen; CSRD; Carsten Beisheim; Charlotte Salathé; Christian Rau; Christian Scherer; Christopher Stehr; Code of Conduct; Compliance; Compliance Buch; Compliance-Management; DAC7-Umsetzungsgesetzes; Daniela Seeliger; Data Act / Verordnung (EU) 2023/2854; Deutsche Gesetze Buch; Deutscher Fachverlag GmbH; Dietmar Böhlke, Fachschema: Compliance~Deliktrecht~Mergers and Acquisitions~Schaden - Schadensrecht~Schadensersatz~Schmerzensgeld~Strafrecht~Wirtschaftsstrafrecht, Fachkategorie: Compliance~Vergehen im Unternehmens- und Wirtschaftsstrafrecht~Strafrecht, allgemein~Unerlaubte Handlungen, Deliktrecht, Schmerzensgeld, Schadensersatz, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, Fachkategorie: Mergers and Acquisitions, M & A, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachmedien Recht und Wirtschaft, Produktverfügbarkeit: 02, Länge: 218, Breite: 151, Höhe: 67, Gewicht: 1753, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,179,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
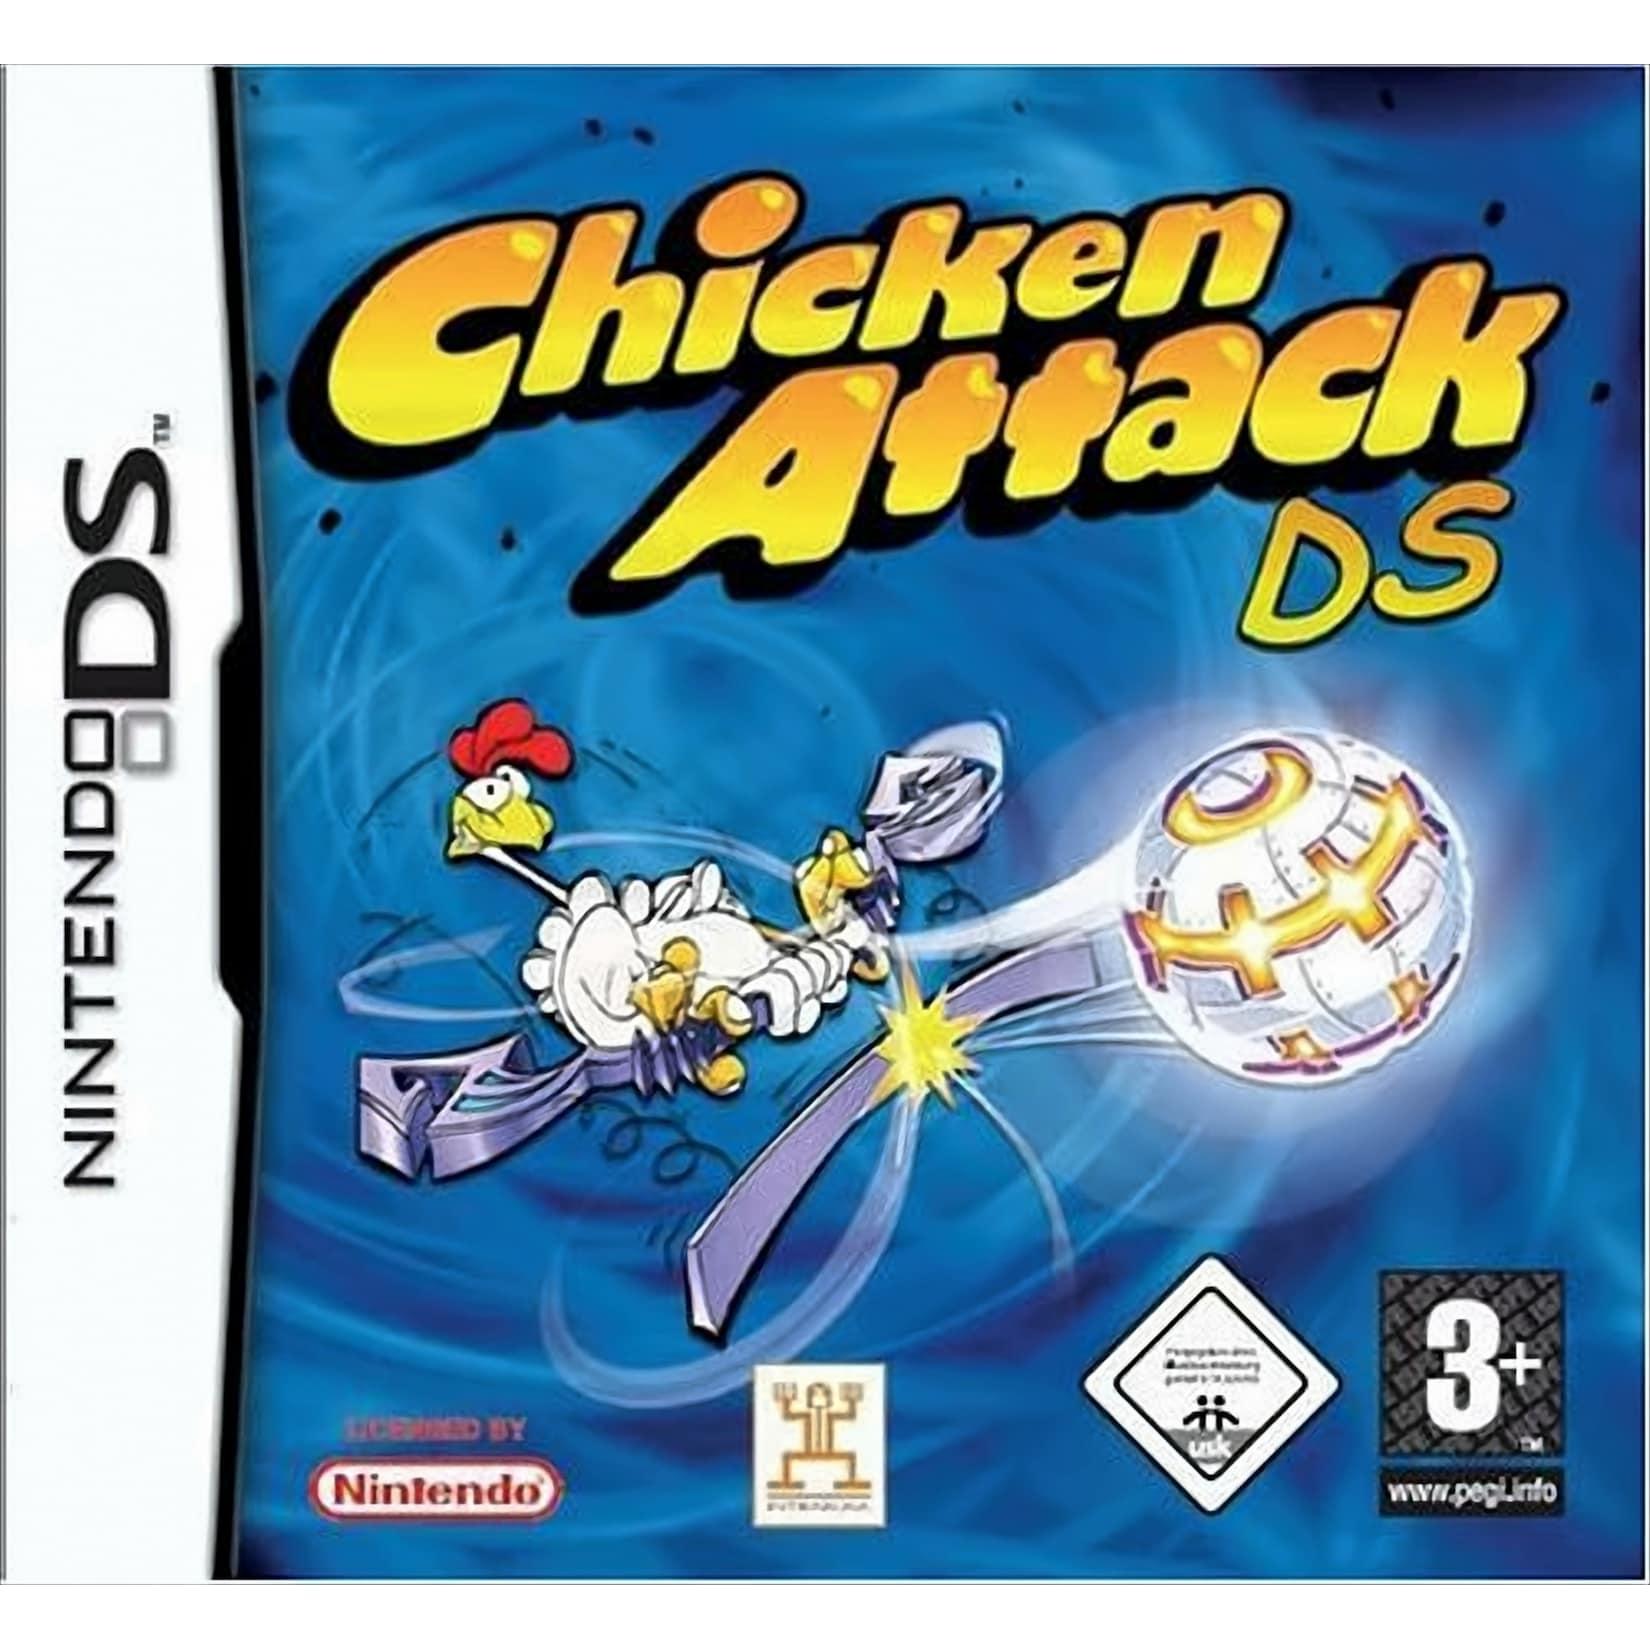
Chicken AttackDie geliebte Henne Paula kommt zurück - als Huhn am Spieß auf dem Nintendo DS. Mit der optimalen Stiftkontrolle läuft Paula dabei zu neuen Spitzenleistungen auf und rettet zahllose gefangene Küken vor dem Suppentopf. Die erfolgreichen Charakteristika des P26,39 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter

-
Wie können Unternehmen effektiv und sicher ihr Patch-Management umsetzen, um ihre IT-Systeme vor Sicherheitslücken zu schützen?
Unternehmen sollten regelmäßig Sicherheitspatches installieren, um bekannte Schwachstellen zu schließen. Es ist wichtig, ein Patch-Management-System zu implementieren, um den Prozess zu automatisieren und zu überwachen. Zudem sollten Mitarbeiter regelmäßig geschult werden, um sicherzustellen, dass sie die Bedeutung von Patch-Updates verstehen und diese zeitnah durchführen. **
-
Wie können Unternehmen sicherstellen, dass Patches und Updates für ihre Software und Systeme effektiv implementiert werden, um Sicherheitslücken zu schließen und die Integrität ihrer IT-Infrastruktur zu gewährleisten?
Unternehmen sollten einen klaren Prozess für das Patch- und Update-Management etablieren, der regelmäßige Überprüfungen und Aktualisierungen beinhaltet. Dieser Prozess sollte automatisierte Tools zur Identifizierung von Schwachstellen und zur Verteilung von Patches nutzen, um die Effizienz zu steigern. Zudem ist es wichtig, dass Mitarbeiter regelmäßig geschult werden, um die Bedeutung von Patches und Updates zu verstehen und diese zeitnah zu implementieren. Darüber hinaus sollten Unternehmen eine umfassende Backup-Strategie implementieren, um im Falle von Problemen durch Patches oder Updates schnell wiederherstellen zu können. **
-
Wie kann ein Patch dazu beitragen, Sicherheitslücken in Software zu schließen?
Ein Patch ist ein Software-Update, das speziell entwickelt wurde, um bekannte Sicherheitslücken zu schließen. Durch die Installation eines Patches werden Schwachstellen in der Software behoben, die von Angreifern ausgenutzt werden könnten. Patches sind daher ein wichtiger Bestandteil der Sicherheitsstrategie eines Unternehmens, um die Integrität und Vertraulichkeit von Daten zu gewährleisten. **
-
"Wie können Patches dazu beitragen, Software-Bugs und Sicherheitslücken zu beheben?"
Patches sind Updates, die von Software-Entwicklern bereitgestellt werden, um Fehler und Sicherheitslücken in der Software zu beheben. Durch die Installation von Patches können bekannte Schwachstellen geschlossen werden, um die Sicherheit der Software zu verbessern. Regelmäßige Patch-Updates sind wichtig, um die Stabilität und Sicherheit von Software zu gewährleisten. **


Wie kann man Patches verwenden, um Sicherheitslücken in Software zu schließen?
Patches sind Updates, die von Softwareherstellern bereitgestellt werden, um Sicherheitslücken zu schließen. Man kann Patches installieren, indem man die Software auf dem neuesten Stand hält und regelmäßig nach Updates sucht. Durch das Einspielen von Patches können potenzielle Angriffspunkte geschlossen werden und die Sicherheit der Software verbessert werden. **
Wie kann ein effektives Patch-Management-System implementiert werden, um die Sicherheit von Software-Systemen zu gewährleisten und Schwachstellen zu beheben?
Ein effektives Patch-Management-System sollte regelmäßig Sicherheitsupdates für alle verwendeten Softwarekomponenten bereitstellen. Es ist wichtig, Schwachstellen zu identifizieren und priorisieren, um die kritischsten zuerst zu beheben. Automatisierte Tools können helfen, den Patching-Prozess zu optimieren und sicherzustellen, dass alle Systeme auf dem neuesten Stand sind. **
Top-Angebote
Produkte zum Begriff Attack:
-
Body Attack - PRE ATTACK 3.1 - 600gCassisKein Training ohne dieses Produkt. Der PRE ATTACK 3.1 aus der Elite Series von Body Attack stellt bisherige Zusammensetzungen in den Schatten! Das neue Pre-Workout Produkt überzeugt mit hochdosierten Inhaltsstoffen.26,99 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
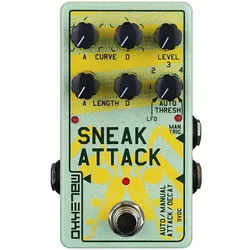
Malekko Sneak Attack Attack - Decay and TremoloDer Sneak Attack ist ein Auto-Swell-Lautstärkeregler, der auch manuell ausgelöst oder im Tremolo-Modus verwendet werden kann. Der Kern des Pedals ist ein Attack / Decay Hüllkurvengenerator mit separaten Längen- und Kurvensteuerungen. Die Hüllkurve kann auf verschiedene Weise mit dem Eingangssignal, eingebautem Fußschalter, Lil 'Buddy-Fußschalter oder externer Uhr / Klick-Spur ausgelöst oder getaktet werden. Auto Swell/Tremolo Effekt-Typ: sonstige Bauart: Analog Mono/Stereo: Mono In, Mono Out Regler: Curve A, Curve D, Level, Length A, Lenth D, LFO Auto Thresh Bypass Modus: True Bypass Stromversorgung: 9VDC, Center negative Stromverbrauch: 50mA Batteriebetrieb: Batteriebetrieb möglich Batterie-Typ: 9V Block Gehäuseformat: Standard Abmessungen BxHxT (cm): 6,35 x 5,7 x 14 B/H/T Gewicht: 0,292 Kg Trigger Input für optionalen Fußtaster oder external Clock Tap Tempo Since the first luthier installed the first volume knob on an electric guitar, players have been trying to figure out ways to modulate volume. First, there was the volume knob, then came “vibrato,” known today as tremolo, and then volume pedals. These allowed players to manipulate the volume in any way they wanted, so long as they kept their foot on the pedal. Then came auto-swell pedals, which were cool but extremely limited. For a long time, this was the apex of swells. Now that Malekko has released the Sneak Attack, those days are behind us. The Sneak Attack will be the last swell pedal you’ll ever buy. It will replace any and all “swell” pedals and volume pedals, and it will leave your tremolo boxes in the dust. Four knobs offer full control of both sides of a waveform, which can be applied automatically, as a swell, or manually. The left side acts as the Attack waveform, and the right side is the Decay. You can select the shape of the attack and decay—25 different combinations—then the rise and fall time of each. There’s also a mode-dependent Level knob. Three core modes make up the Sneak Attack, and they are: Sensitivity settings 1–4: This control offers sensitivity settings for the swell effect. This allows you to tailor the attack and decay to your picking strength or pickup type. In these settings, the swell effect is always active, and the Level knob is a volume control. LFO mode: This mode turns the Sneak Attack into a robust tremolo. The Attack and Decay waves modulate cyclically, and by tweaking the waveshapes, players can cop classic sine wave trem, lopsided bias trem, Vox Repeat Percussion-style reverse-sawtooth trem and more. Using the Length knob allows players to skew the waveforms, acting as a speed control and a wave fine-tuning control all in one. In this mode, Level controls a wet-dry mix. Malekko’s Lil Buddy switch (sold separately) can be used as a subdivision switch in this mode, allowing for hands-free subdivision adjustment. Manual Trigger: This mode eliminates the decay side from the circuit, and the Attack is triggered by tapping the footswitch once. By adding such a tactile control, players can use the Sneak Attack to spice up a solo by using the swell sparingly or dramatic, huge-sounding swells in ambient passages. In this mode, the Lil Buddy acts as a remote trigger. Please note that the Little Buddy must be used with a TRS cable to function correctly. The Sneak Attack stacks extremely well with other effects, offering seamless integration into any effects setup. By running the Sneak Attack first in the chain, players can fade in swells covered in post-effects for some extremely evocative guitar lines. Malekko Sneak Attack Features: Attack and Decay waveforms are fully adjustable with 25 combinations and time for each LFO mode turns the Sneak Attack into a full-featured tremolo Manual Trigger mode for one-shot swells Made in Oregon, USA Standard 9v center-negative power operation (adapter not included)295,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance Management im UnternehmenCompliance Management im Unternehmen , Grundlagen, Erfolgsfaktoren und praktische Umsetzung , Tagfahrleuchten > Beleuchtung , Auflage: 3., aktualisierte und wesentlich erweiterte Auflage 2025, Erscheinungsjahr: 20241115, Produktform: Leinen, Titel der Reihe: Recht Wirtschaft Steuern - Handbuch##, Redaktion: Schulz, Martin R., Auflage: 24003, Auflage/Ausgabe: 3., aktualisierte und wesentlich erweiterte Auflage 2025, Seitenzahl/Blattzahl: 1200, Keyword: Arbeits- und Steuerrecht; CSR; Compliance-Organisation; Compliance-Risiken; Compliance-Strategie; Corporate Social Responsibility; Daniel Benkert; Datenschutzrecht; Exportkontrolle; Finanzierungsrecht; IT-Recht; Kartellrecht; M&A-Transaktionen; Rechtsrisiken; Whistleblowing; Armin Fladung; Benjamin Ullrich; Benjamin von Bodungen; Buch Recht; Bücher für Juristen; CSRD; Carsten Beisheim; Charlotte Salathé; Christian Rau; Christian Scherer; Christopher Stehr; Code of Conduct; Compliance; Compliance Buch; Compliance-Management; DAC7-Umsetzungsgesetzes; Daniela Seeliger; Data Act / Verordnung (EU) 2023/2854; Deutsche Gesetze Buch; Deutscher Fachverlag GmbH; Dietmar Böhlke, Fachschema: Compliance~Deliktrecht~Mergers and Acquisitions~Schaden - Schadensrecht~Schadensersatz~Schmerzensgeld~Strafrecht~Wirtschaftsstrafrecht, Fachkategorie: Compliance~Vergehen im Unternehmens- und Wirtschaftsstrafrecht~Strafrecht, allgemein~Unerlaubte Handlungen, Deliktrecht, Schmerzensgeld, Schadensersatz, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, Fachkategorie: Mergers and Acquisitions, M & A, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachmedien Recht und Wirtschaft, Produktverfügbarkeit: 02, Länge: 218, Breite: 151, Höhe: 67, Gewicht: 1753, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,179,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen effektiv ihr Patch-Management verbessern, um ihre Systeme vor Sicherheitslücken zu schützen?
Unternehmen können ihr Patch-Management verbessern, indem sie regelmäßig Sicherheitsupdates installieren, um bekannte Schwachstellen zu schließen. Automatisierte Tools können dabei helfen, den Prozess zu vereinfachen und zu beschleunigen. Zudem ist es wichtig, ein Bewusstsein für die Bedeutung von regelmäßigen Updates bei allen Mitarbeitern zu schaffen. **
-
Was sind die wichtigsten Aspekte beim Patch-Management und wie kann ein effektiver Prozess für die Aktualisierung von Software-Patches in einem Unternehmen etabliert werden?
Die wichtigsten Aspekte beim Patch-Management sind die regelmäßige Überprüfung von Sicherheitslücken, die Priorisierung von Patches nach kritischen Schwachstellen und die schnelle Implementierung von Updates, um das Risiko von Cyberangriffen zu minimieren. Ein effektiver Prozess für die Aktualisierung von Software-Patches in einem Unternehmen kann durch die Automatisierung von Patch-Tests, die Einrichtung eines zentralisierten Patch-Management-Systems und die Schulung der Mitarbeiter über die Bedeutung von regelmäßigen Updates etabliert werden. Es ist wichtig, dass das Unternehmen eine klare Richtlinie für das Patch-Management festlegt und regelmäßige Audits durchführt, um sicherzustellen, dass alle Systeme auf dem neuesten Stand sind. **
-
Wie können Unternehmen effektiv und sicher ihr Patch-Management umsetzen, um ihre IT-Systeme vor Sicherheitslücken zu schützen?
Unternehmen sollten regelmäßig Sicherheitspatches installieren, um bekannte Schwachstellen zu schließen. Es ist wichtig, ein Patch-Management-System zu implementieren, um den Prozess zu automatisieren und zu überwachen. Zudem sollten Mitarbeiter regelmäßig geschult werden, um sicherzustellen, dass sie die Bedeutung von Patch-Updates verstehen und diese zeitnah durchführen. **
-
Wie können Unternehmen sicherstellen, dass Patches und Updates für ihre Software und Systeme effektiv implementiert werden, um Sicherheitslücken zu schließen und die Integrität ihrer IT-Infrastruktur zu gewährleisten?
Unternehmen sollten einen klaren Prozess für das Patch- und Update-Management etablieren, der regelmäßige Überprüfungen und Aktualisierungen beinhaltet. Dieser Prozess sollte automatisierte Tools zur Identifizierung von Schwachstellen und zur Verteilung von Patches nutzen, um die Effizienz zu steigern. Zudem ist es wichtig, dass Mitarbeiter regelmäßig geschult werden, um die Bedeutung von Patches und Updates zu verstehen und diese zeitnah zu implementieren. Darüber hinaus sollten Unternehmen eine umfassende Backup-Strategie implementieren, um im Falle von Problemen durch Patches oder Updates schnell wiederherstellen zu können. **
Ähnliche Suchbegriffe für Attack
-
Chicken AttackDie geliebte Henne Paula kommt zurück - als Huhn am Spieß auf dem Nintendo DS. Mit der optimalen Stiftkontrolle läuft Paula dabei zu neuen Spitzenleistungen auf und rettet zahllose gefangene Küken vor dem Suppentopf. Die erfolgreichen Charakteristika des P26,39 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann ein Patch dazu beitragen, Sicherheitslücken in Software zu schließen?
Ein Patch ist ein Software-Update, das speziell entwickelt wurde, um bekannte Sicherheitslücken zu schließen. Durch die Installation eines Patches werden Schwachstellen in der Software behoben, die von Angreifern ausgenutzt werden könnten. Patches sind daher ein wichtiger Bestandteil der Sicherheitsstrategie eines Unternehmens, um die Integrität und Vertraulichkeit von Daten zu gewährleisten. **
-
"Wie können Patches dazu beitragen, Software-Bugs und Sicherheitslücken zu beheben?"
Patches sind Updates, die von Software-Entwicklern bereitgestellt werden, um Fehler und Sicherheitslücken in der Software zu beheben. Durch die Installation von Patches können bekannte Schwachstellen geschlossen werden, um die Sicherheit der Software zu verbessern. Regelmäßige Patch-Updates sind wichtig, um die Stabilität und Sicherheit von Software zu gewährleisten. **
-
Wie kann man Patches verwenden, um Sicherheitslücken in Software zu schließen?
Patches sind Updates, die von Softwareherstellern bereitgestellt werden, um Sicherheitslücken zu schließen. Man kann Patches installieren, indem man die Software auf dem neuesten Stand hält und regelmäßig nach Updates sucht. Durch das Einspielen von Patches können potenzielle Angriffspunkte geschlossen werden und die Sicherheit der Software verbessert werden. **
-
Wie kann ein effektives Patch-Management-System implementiert werden, um die Sicherheit von Software-Systemen zu gewährleisten und Schwachstellen zu beheben?
Ein effektives Patch-Management-System sollte regelmäßig Sicherheitsupdates für alle verwendeten Softwarekomponenten bereitstellen. Es ist wichtig, Schwachstellen zu identifizieren und priorisieren, um die kritischsten zuerst zu beheben. Automatisierte Tools können helfen, den Patching-Prozess zu optimieren und sicherzustellen, dass alle Systeme auf dem neuesten Stand sind. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.